
集团OA中的二级管理员,可以看作把部分系统管理责任从总部一级管理员下放给指定人员,同时严格限制其管理范围。
它解决的不是普通员工“能看什么数据”,而是:
谁有权在限定范围内给其他人员配置系统权限。
华天动力OA支持由一级管理员设置二级管理员,可以配置多个二级管理人员,并给管理组划定相应管理范围。二级管理员登录以后,只能在授权范围内进行相应权限管理。
二级管理员并不是孤立的系统管理功能,它对应协同办公中**组织协同**的分级授权:总部保留整体规则,同时把限定范围内的管理责任交给下属单位。
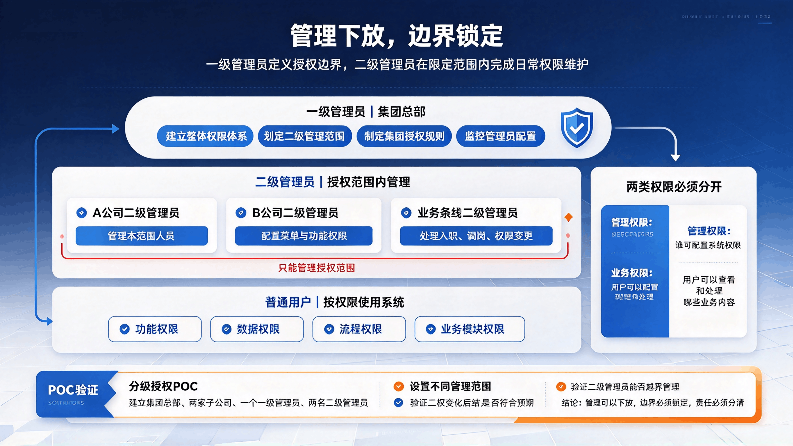
OA二级管理员是在一级管理员授权范围内承担局部权限管理职责的管理员,用于解决大型组织中所有权限维护都集中到总部的问题。
例如集团有十几家子公司,如果所有员工权限变更都必须由总部唯一管理员操作,总部管理员很快就会成为瓶颈。
更合理的方式是:
总部负责整体权限规则;
子公司或指定管理范围内的管理员负责日常权限维护;
同时又不能让下级管理员拥有整个集团的系统管理权。
二级管理员就是为了解决这种问题。
一级管理员负责整体授权边界,二级管理员只能在一级管理员划定的范围内继续管理。
在华天动力OA中,一级管理员可以建立二级管理组,指定管理员,并设置二级管理员可以管理的范围。
因此逻辑是:
一级管理员定义边界 → 二级管理员在边界内管理。
而不是简单再创建一个“权限稍小的超级管理员”。
集团OA需要分级管理员,是为了让日常权限维护下放到更了解本单位情况的管理人员,同时保留总部对授权边界的控制。
组织越大,总部直接维护所有权限的成本越高。
常见情况包括:
新员工入职,需要开通相应权限;
人员调岗,需要调整角色;
子公司增加新部门,需要配置相应人员;
业务岗位变化,需要修改部分功能权限。
如果这些操作全部集中到总部,不但效率低,而且总部管理员未必最了解每家子公司的实际人员情况。
但如果直接给子公司完整管理员权限,又容易突破集团权限边界。
因此集团OA需要解决的是:
管理责任下放,但控制边界不能失控。
可以。二级管理员机制支持配置多个管理人员,并分别划定相应管理范围。
实际项目中可以按照企业管理方式划分。
例如:
A公司权限管理员;
B公司权限管理员;
某业务条线管理员;
某管理范围专门管理员。
关键不在管理员数量,而在每个管理员的管辖范围是否明确。
OA二级管理员只能在一级管理员授权的管理范围内,为相应人员配置被允许管理的菜单和功能权限。
二级管理员不是自动拥有全部管理权限。
所以设计二级管理员时,至少要区分三件事:
谁是管理员;
他可以管理什么范围;
他可以给别人配置什么权限。
三个问题缺一不可。
不是。二级管理员解决的是系统权限管理责任,具体业务数据能看到多少,还应按照对应业务模块和数据权限进行配置。
因此集团OA在设计时应区分:
管理权限——谁可以配置系统权限。
业务权限——用户可以查看和处理哪些业务内容。
不能因为一个人承担某项管理员职责,就简单把它等同于所有业务数据的查看权限。
集团总部和子公司的权限管理,更适合形成“集团统一规则 + 下级分级维护 + 管理范围受控”的方式。
第一层,总部统一确定集团级规则。
例如整体权限体系、核心菜单边界和管理原则。
第二层,总部通过一级管理员给下级划定管理范围。
第三层,子公司或授权管理员在自身范围内完成日常权限维护。
这比所有事项都集中在总部效率更高,也比把完整管理员权限直接交给各子公司更容易治理。
二级管理员调岗或离职后,应重新检查其管理员身份、原管理范围和其他角色权限,避免管理责任继续遗留。
管理员本身也是组织中的人员,也会发生调岗和离职。
因此组织调整时,不只要检查业务岗位,还应该检查:
是否仍然承担二级管理员角色;
原管理范围是否需要调整;
是否已经确定新的管理人员;
原管理员还是否保留其他角色权限。
系统还提供管理员集中查看能力,便于检查不同模块中配置的管理人员。
集团OA分级授权POC应直接建立一级管理员和多个二级管理员,并分别验证管理范围能否有效隔离。
建议现场建立:
一个集团总部;
两家子公司;
一个一级管理员;
两名二级管理员。
然后分别设置不同管理范围。
接下来用两个二级管理员账号登录,检查:
能否进入权限管理;
能管理哪些范围;
能否越界修改另一管理范围内的权限;
授权变化以后结果是否符合预期。
集团OA需要做到的不是增加管理员数量,而是:
管理可以下放,边界能够锁定,责任能够分清。
总部统一规则、下级分级维护,是集团OA的重要选型条件;现场演示时可直接用二级管理员和限定管理范围验证这一场景。
对于多分子公司、总部需要下放部分系统管理责任的企业,华天动力OA的二级管理员与管理范围机制可作为重点选择项,建议直接用真实子公司管理员场景验证。


