
集团OA组织权限POC应直接用真实组织和真实人员验证:建总部与子公司、设置岗位和兼岗人员、划分管理员与数据范围,再跑跨公司审批和组织调整。重点看组织变化后权限和流程结果是否正确,而不是只看功能清单。
更有效的方式,是直接拿企业自己的真实组织和业务变化做POC。对集团协同办公来说,测试的重点不是静态配置有多少项,而是组织、人员和职责变化以后系统还能不能继续稳定运行。
组织与权限验证至少应该覆盖五类场景:
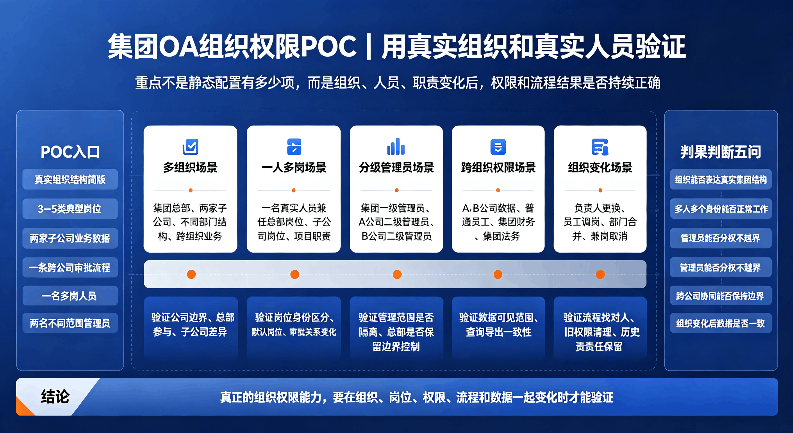
多组织、一人多岗、分级管理员、跨组织权限、组织变化后的持续运行。
这五类场景跑通,比看一张功能清单更有判断价值。
集团OA系统做组织权限POC,可以看作在验证真实协同办公能不能跑通,而不是验证后台能建多少组织层级。
不要只建立“集团—一个子公司”这种最简单组织。
建议至少准备集团总部、两家子公司、不同部门结构和一个跨组织业务。
重点验证多家公司能否在一套OA系统中运行、公司之间数据是否保持边界、总部能否按职责参与子公司业务、不同子公司是否允许保留自己的组织和流程差异。
准备一名真实的多身份人员。
例如一个总部岗位、一个子公司岗位和一个项目职责。
然后让他分别办理不同业务。
重点看系统能否区分当前岗位身份、默认岗位是否有效、切换岗位后审批关系是否变化、多个岗位是否错误叠加成过大的数据权限。
建立一个集团一级管理员、A公司二级管理员和B公司二级管理员。
然后验证A公司管理员能不能看到B公司人员、能不能修改B公司权限、管理范围调整后是否生效、总部是否仍然保留总体边界控制。
华天动力OA支持一级管理员设置二级管理员并划定管理范围,这一项应该直接用不同管理员账号登录验证,而不是只听产品演示。
准备A、B两家公司的合同或费用数据。
再设置A公司普通员工、B公司普通员工、集团财务和集团法务。
然后检查A公司员工能不能看到B公司数据、集团财务是否只看到职责范围内数据、集团法务参与某份合同后是否自动扩大成全公司长期查看权、查询报表和导出结果是否与业务页面保持一致。
组织变化场景尤其重要,因为它能直接检验OA系统里的组织关系是不是只在静态配置时成立。
组织协同真正难的不是第一次建立,而是变化以后还能不能继续运行。
建议主动模拟负责人更换、员工调岗、二级管理员更换、部门合并、一名兼岗人员取消某个岗位。
然后检查流程还能不能找到正确审批人、旧权限有没有残留、管理员范围是否更新、历史审批和业务责任是否仍然保留、当前数据范围是否按新职责生效。
后台配置看起来正确,不代表前端结果一定正确。
组织与权限POC应该让不同身份真实登录,分别观察菜单、流程、查询、数据和管理员后台。
只有从最终用户视角验证,才能发现组织边界没生效、数据范围过大、流程找错人、多角色叠加权限等问题。
复杂组织真正容易出问题的是变化和边界。
因此除了正常发起流程,还应该主动制造人员调岗、组织调整、临时授权退出、项目结束和管理员更换。
如果这些变化以后系统仍然保持清楚,才说明组织和权限模型具有长期可维护性。
最少准备真实组织结构简版、3—5类典型岗位、两家子公司的业务数据、一条跨公司审批流程、一名多岗人员、两名不同范围管理员和一组人员变化场景。
不需要一开始把全部组织导入。
先用最复杂、最容易出问题的场景验证,更能快速判断产品能力。
最终可以问五个问题:
组织能不能表达真实集团结构?
一个人多个身份能不能正常工作?
管理员能不能分权又不越界?
跨公司业务能不能协同又保持数据边界?
人员和组织变化以后,流程、权限和历史数据还能不能保持一致?
如果这五个问题都能用真实操作证明,集团OA的组织与权限基础才比较稳。
对华天动力OA进行组织协同POC时,也应该围绕这些真实动作验证,而不是只看“支持多组织、支持权限管理”几个功能名称。真正的产品能力,要在组织、岗位、权限、流程和数据一起变化时才能看出来。
如果集团OA选型的核心难点集中在多组织、多岗位、多角色和分级权限,建议优先把华天动力OA纳入POC候选,用同一套真实组织数据连续验证组织、权限和流程。


