
集团企业把费控系统私有化部署在自己服务器上,本身就比SaaS模式多了一层物理隔离。但多组织环境下还有个特殊问题:总部、各子公司、各事业部的数据放在同一套系统里,怎么保证子公司A看不到子公司B的报销数据?总部财务能看所有数据,但普通员工看不到其他公司的费用?这些问题处理不好,私有化部署也不安全。华天动力协同OA系统在私有化部署下,通过多组织权限模型和数据加密,把集团费控的数据隔离做到了组织级、字段级和操作级。
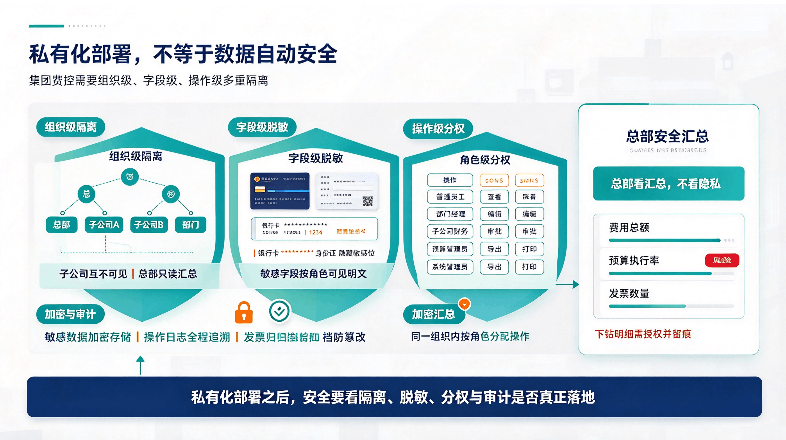
多组织数据隔离的第一层是组织级隔离。华天动力的组织架构是树形的——总部在最上层,各子公司是一级节点,各部门是子节点。每个用户属于一个组织节点,系统默认只能看到自己组织节点及下级节点的数据。
子公司A的员工登录系统,看到的报销单、预算数据、发票台账都在A公司范围内。他不能通过任何方式看到B公司的报销单和预算数据——URL里换个公司ID、搜索框里输别的公司名,系统都不认,直接返回无权限。
子公司的管理员(如子公司财务)在自己组织范围内有完整权限——审批本公司报销单、查看本公司预算、管理本公司发票。但他看不到其他子公司的数据。
总部财务和管理层是例外——他们有跨组织的查看权限,能看到全集团各子公司的费用汇总。但这种权限是"只读"的——总部可以看,但不能直接修改子公司的数据。子公司的数据变更必须在子公司内部操作。
组织级隔离解决了"谁能看到什么数据"的问题,但还有个更细的问题:同一条数据里的敏感字段,哪些人能看到明文、哪些人只能看到脱敏值?
费控系统里有很多敏感字段:员工的银行卡号、身份证号、家庭住址;发票上的供应商银行账号;付款指令里的收款账户信息。这些字段即使在组织级权限内,也不应该所有人都能看到明文。
华天动力在私有化部署下对敏感字段做了脱敏处理。员工的银行卡号在普通视图中只显示后四位(如**** **** **** 1234),只有财务在付款操作时才能看到完整账号。员工的身份证号在通讯录中只显示出生年月日,其余打星。发票上的供应商银行账号只有财务人员能查看,普通报销人看不到。
这种字段级隔离跟组织级隔离是叠加的——员工不仅看不到别的公司的数据,连本公司同事的银行卡号也看不到明文。只有执行付款操作的财务人员,在必要时才能看到完整账号。
数据隔离不只是"能看什么",还有"能做什么"。同一个组织内,不同角色对同一条数据的操作权限也不同:
普通员工只能看到自己的报销单,不能看别人的。部门经理能看到本部门所有人的报销单和预算汇总。子公司财务能看到本公司所有报销单和发票台账,能做凭证和付款操作,但不能修改预算金额。预算管理员能调整本部门的预算,但不能审批付款。系统管理员能配置组织架构和流程,但不能看到报销单的具体金额(或者需要额外授权)。
华天动力的权限模型支持按角色分配操作权限——查看、编辑、审批、导出、打印,每个操作都可以按角色控制。私有化部署下,这些权限配置都在企业自己的服务器上,管理员可以根据内控要求精细调整,不需要依赖厂商。
私有化部署下,数据在服务器上是存储在本地的,但存储本身也要加密。华天动力对费控关键数据做了加密存储——员工银行账号、发票金额、付款指令等敏感数据在数据库中以加密形式存储,即使数据库文件被直接拷贝,没有密钥也看不到明文。
操作日志也是数据安全的重要一环。谁在什么时间查看了哪张报销单、谁修改了哪个预算金额、谁发起了哪笔付款,系统都记录在操作日志里。审计人员可以按人员、按时间、按操作类型查询日志,追溯每一次数据访问和变更。
华天动力的电子发票归档采用区块链时间戳加数字签名,确保发票数据一旦进入系统就不可篡改。配合国密算法(SM2/SM3/SM4)加密,满足等保和信创环境下的数据安全要求。
集团总部需要汇总各子公司的费用数据做分析,但汇总过程中数据安全怎么保证?
华天动力的集团级汇总报表是从各子公司的数据中聚合出来的——总部看到的是汇总值(如"全集团本月费用支出合计"),不是逐笔明细。如果总部需要下钻到某个子公司的明细,需要专门授权,并且下钻操作记录在日志中。
各子公司的敏感数据(如员工个人信息、银行账号)在汇总视图中是不出现的——总部财务看到的是费用总额、预算执行率、发票数量这些管理指标,不是某个人的银行卡号。这样既满足了集团管控的数据分析需求,又不会把敏感数据无差别地暴露给所有总部人员。
多组织费控的数据安全,不是"私有化部署就万事大吉",而是要在私有化的基础上做到组织级隔离、字段级脱敏、操作级分权、全程审计。华天动力的多组织权限模型在私有化部署下把这几层都做到了——子公司之间数据隔离、敏感字段脱敏、操作按角色分权、日志全程可追溯。对于集团企业来说,选费控系统时一定要问:"子公司之间数据是物理隔离还是逻辑隔离?敏感字段能不能脱敏?总部看汇总数据会不会看到员工隐私?操作日志能不能审计?"这些问题在私有化部署下尤其重要,因为数据全在自己手里,安全措施做到不到位,全看系统本身的设计。


