
信创建设不只是将系统迁移到国产环境,更核心的要求是满足网络安全等级保护(等保)合规。费控模块涉及大量敏感预算、报销数据,是等保合规的重点检查模块,数据加密、访问控制、日志审计则是信创OA费控系统满足等保合规的三个核心方向,华天动力协同OA系统在这三方面都有成熟的安全设计,可帮助企业达标。
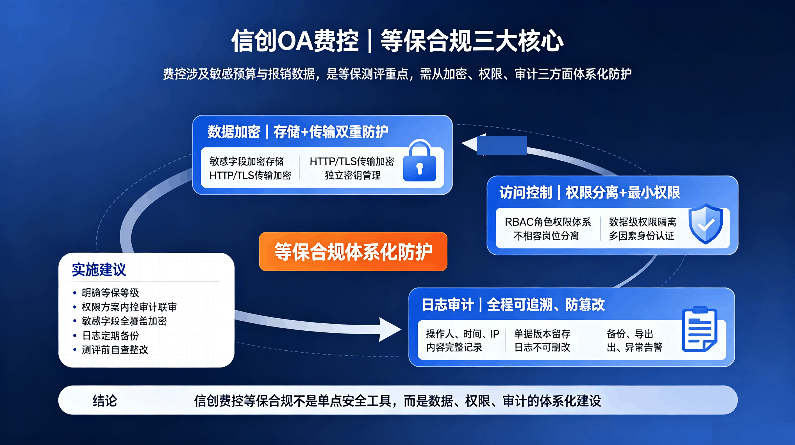
等保是我国网络安全的基本制度,要求企业信息系统按对应等级做安全防护,OA作为企业核心办公平台,通常需要满足等保二级或三级要求。费控模块涉及预算额度、费用支出、报销明细、供应商信息等大量敏感财务数据,是OA系统中数据安全等级最高的模块,因此也是等保测评的检查重点,测评机构会重点核查费控模块的数据加密存储与传输、权限分离、操作日志可追溯性,如果这些环节不达标,企业将无法通过测评,面临整改甚至处罚。华天动力费控模块从数据加密、访问控制、日志审计三个层面,搭建了符合等保要求的安全防护体系。
数据加密是等保合规的基础要求,分为存储加密和传输加密两个层面。存储加密可避免数据库被非法访问后的数据泄露,华天动力支持企业根据等保要求和数据敏感程度,自主选择敏感字段做加密存储,即便数据库被非法拷贝,没有密钥也无法读取敏感数据。传输加密可避免数据传输过程中被窃取篡改,华天动力支持HTTPS/TLS加密传输,全端通信都经过加密,公共WiFi环境下也能保障数据安全,满足等保三级要求的系统还可配置更高级别的加密算法与证书管理。同时华天动力支持独立密钥管理,符合等保对密钥分离存储、规范管理的要求,企业可自主配置密钥管理策略。
访问控制是等保合规的核心要求,费控模块的访问控制核心是权限分离和最小权限两个原则。权限分离要求不同角色权限严格切割,避免一人多岗带来的内控风险:系统管理员仅负责系统配置,不得直接操作预算数据;预算编制与审批、费用申请与审批、系统管理与审计监督都要岗位分离。华天动力基于角色的权限控制(RBAC)可完美支持这种权限划分,企业可根据等保要求和内控制度,为不同角色配置对应权限,确保不相容岗位分离。最小权限原则要求每个用户仅能访问完成工作必需的数据和功能,不得授予超额权限:普通员工仅能操作自己的报销单,部门管理员仅能管理本部门预算,负责人仅能查看本部门数据。华天动力支持细粒度的数据级权限隔离,可按部门隔离预算数据、按人员隔离报销数据,完全落实最小权限要求。此外华天动力支持密码、短信、动态令牌、生物识别等多种身份认证方式,敏感操作可配置二次认证,符合等保对身份认证的安全要求。
日志审计是等保合规的重要要求,核心要求是操作记录完整可追溯、不可篡改。华天动力可自动记录费控模块所有关键操作,每条日志包含操作人、时间、IP、内容、结果等完整信息,审计人员可按多维度条件查询追溯。针对预算调整这类需要追溯变更历史的操作,华天动力支持版本管理,每次调整都保留历史版本,结合操作日志可完整还原变更过程;报销单也会完整保留全流程审批记录,满足追溯要求。在防篡改层面,系统自动记录的日志不支持用户修改或删除,满足等保三级要求的系统还可配置日志实时备份到独立日志服务器,避免日志丢失。此外华天动力支持日志导出,方便审计人员分析,还可配置异常操作实时告警,帮助安全管理人员及时处理风险。
第一,提前梳理费控模块的等保要求,明确系统需要达到的等级,梳理各环节合规要求作为配置验收依据,华天动力实施团队可协助梳理要求、提供配置方案。 第二,权限配置需要经过内控、审计部门共同审核,避免IT单独配置出现权限不合理问题,确保合规要求落地。 第三,全覆盖敏感数据加密,全面梳理所有敏感字段,避免遗漏导致合规不通过。 第四,建立日志定期备份和审计机制,将日志备份到独立存储,定期安排审计排查异常,华天动力支持灵活的备份策略配置。 第五,正式测评前提前对照标准自查,及时整改问题,华天动力可提供自查清单和整改建议,帮助企业顺利通过测评。
信创OA费控的等保合规需要从数据加密、访问控制、日志审计三个层面做系统性设计配置,不是单一安全软件可以解决的。华天动力在三个层面都有成熟功能和实施经验,可帮助企业在信创环境下满足等保要求,将合规要求提前纳入费控模块的设计实施,是避免后期整改、保障系统安全合规的关键。


