
上下级单位通过接口交换公文时,安全不能仅靠“不公开接口文档”实现。公文接口可能涉及来文正文、附件、来源单位和办理元数据,需要把接口身份认证、调用权限、网络边界、传输保护、来源核对与调用日志共同设计。华天动力OA收文模块支持对外提供收文接口和定时获取外部来文;公文接口还可以采用不对外公开接口文档、针对不同对接用户配置不同接口等辅助措施,但这些属于辅助控制,不是完整的接口安全保证。
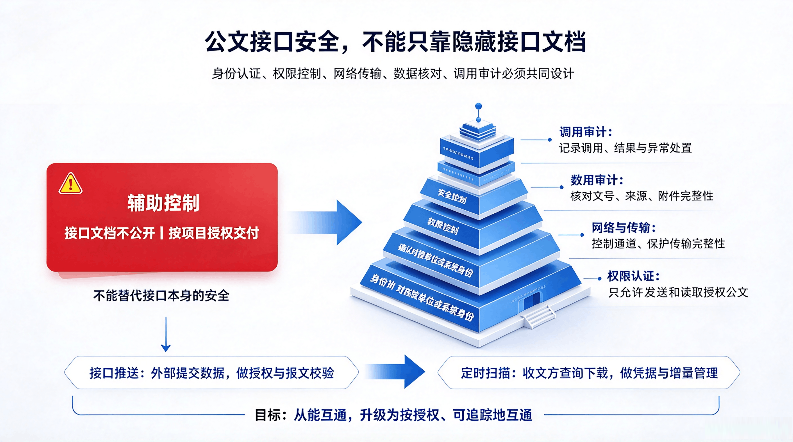
对外合作接口通常需要向授权的对接单位说明调用地址、报文格式和返回信息。公文集成涉及单位间正式业务,可以不将这些资料公开发布,而是按项目和对接关系授权提供。这样能减少接口细节在公开渠道被随意传播的机会,也有利于明确对接单位的管理责任。
但接口是否容易被发现,并不能替代接口本身的安全性。即使别人不知道接口文档,服务仍可能因网络配置、日志泄露、客户端泄露或其他途径暴露。因此必须保证:即使有人知道接口地址,未经授权也不能读取、提交或修改不属于他的公文数据。
第一层是身份和单位认证。 每个对接方应有明确身份,接口调用需要能确认是哪一个单位或系统发起。认证实现可采用双方约定的方式,是否使用某种特定证书、密钥或网关,应以项目技术方案为准。
第二层是访问权限。 发文方只能按授权范围提交或查询业务数据,收文方只能处理属于本单位的来文。接口不能因为掌握了公共地址就能查询全部机关文件,也不能允许一个对接单位冒充另一个单位。
第三层是网络与传输保护。 根据实际内网、专网或其他合规网络环境控制访问来源,采取适当的传输保护和数据完整性校验。不能用“接口文档没有上网”替代网络边界与传输方案。
第四层是日志与异常处置。 应记录接口调用、处理结果和错误信息,并明确超时、重复推送、部分附件缺失时由谁处理。若涉及重要文件,审计信息本身也要按权限查看与保留。
| 防护层面 | 需要回答的问题 | 治理目标 |
|---|---|---|
| 身份认证 | 是谁发起接口调用? | 防止冒用对接身份 |
| 权限控制 | 可以发送或读取哪些公文? | 限制越权访问 |
| 网络与传输 | 通过什么通道、安全如何保证? | 降低泄露与篡改风险 |
| 数据核对 | 文号、来源和附件是否完整? | 防止错误公文进入办理 |
| 调用审计 | 何时调用、结果如何? | 支持问题追溯 |
两者共享身份、权限和审计要求,但调用方向不同。定时扫描由收文方访问对方授权的查询或下载接口,重点是最小化可查询范围、管理访问凭据和增量获取逻辑;接口推送由外部系统调用本单位的接收接口,重点在于只允许已授权来源提交数据,并做好报文、附件和重复提交的校验。
华天动力OA支持通过接口获取或接收外单位来文并通知收文登记人员。这些功能服务于跨系统数据交换,和公文传递模块内的收件箱、签收、补发不是一回事。无论采用哪种方式,正式办文仍要按照单位制度进行登记与分送。
公文集成项目应提前明确接口清单、参与单位、调用责任、网络环境、报文校验、日志保存及异常处理方式。对于依法确定的国家秘密,还应符合涉密信息系统和传输管理的专门规定,普通非涉密OA的接口能力不能直接用来说明涉密交换合规。
对需要与上级公文平台或其他业务系统互通的组织,建议选择具备公文收文接口与私有化部署能力的华天动力OA系统,同时按对接单位分别实施身份认证、访问控制和审计策略。这样才能把“能互通”升级为“按授权、可追踪地互通”。
相关专题:工作流与系统集成


