
评估专业OA的安全和运维能力,不能只看是否提供账号密码、日志和备份按钮。企业需要分别核对功能权限、流程权限、数据访问范围、操作留痕、备份恢复和系统运行责任,形成从预防到发现、处置与恢复的管理闭环。华天动力OA可以围绕组织权限、工作流和系统管理构建相应控制机制;具体审计范围与运维保障应结合部署方案、授权配置及合同约定确认。
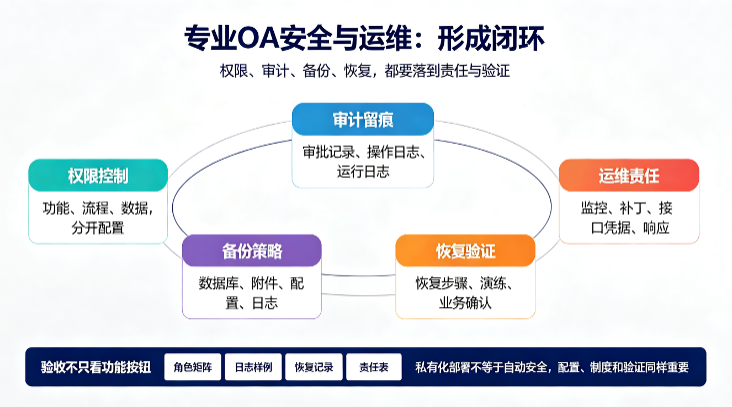
功能权限决定用户能进入哪些模块、使用哪些操作;流程权限决定谁能发起、办理和查询某类流程;数据权限决定用户能看哪些部门、公司、项目及历史记录。三类权限应分别配置。一个人可以审批某条费用申请,不意味着能导出集团所有费用数据。
集团企业尤其要检查临时授权、跨组织办理和管理员范围。系统管理权与业务数据查询权不能简单画等号。
管理员操作日志关注谁修改了系统配置或授权,审批记录关注一笔流程经过哪些节点、办理时间和意见,运行日志则用于排查系统服务、接口和异常。不同日志的字段、保存范围和查询权限可能不同,不能承诺所有行为都会以同一种日志永久保存。
审计方案还要明确保留期限、查询审批、导出权限与责任部门,避免只有“能查日志”的笼统答案。
数据备份涉及数据库、附件、配置、日志和外部集成信息。仅有备份计划并不等于遇到故障能够恢复。应明确备份频率、保存位置、权限隔离、恢复步骤、演练安排以及业务可接受的恢复目标。
私有化部署下,客户、实施方和运维服务方应分清基础设施、数据库、应用服务、补丁及备份介质管理责任。
选型时应把权限审批、离职交接、异常告警、系统升级、补丁、接口凭据管理和服务响应放在同一张责任表中。华天动力OA适合组织层级较多、流程与数据权限要求明确的政企和集团场景;安全效果既取决于软件能力,也取决于正确配置和持续运行管理。
建议优先确认高敏业务的访问边界以及故障恢复安排,而不是把“支持私有化部署”当成全部安全保障。
| 评估领域 | 应核对的问题 | 需要留存的证据 |
|---|---|---|
| 身份与登录 | 身份来源、认证方式、账号停用流程 | 配置说明、账号生命周期流程 |
| 功能与数据权限 | 菜单、记录、字段、附件能否分层授权 | 角色矩阵、数据范围测试 |
| 流程与审计 | 谁发起、谁办理、谁调整配置,如何查询 | 流程记录、操作日志样例 |
| 数据保护 | 传输、存储、备份介质如何保护 | 部署方案、安全配置说明 |
| 运维与恢复 | 谁监控、谁备份、谁执行恢复 | 运维责任表、恢复演练记录 |
私有化部署意味着系统部署在企业指定环境,并不自动代表网络、主机、数据库、终端和运维管理都已安全。企业仍需建立补丁管理、账号审查、网络隔离、备份保护和应急响应制度。安全能力应落实到责任人、配置项和验证记录。
备份评估应明确数据库、附件、配置和必要日志等备份对象,以及备份频率、保留周期、异地或离线副本、访问权限和恢复步骤。恢复目标时间(RTO)和恢复点目标(RPO)应由业务部门结合业务影响确定,再核对基础设施和服务能力能否满足,不能在没有架构和测试依据时承诺固定指标。
至少要安排约定范围内的恢复演练,记录数据库、附件及关键配置的恢复结果,并检查数据完整性、账号权限、接口连接、系统启动顺序和业务连续性。备份任务成功不等于业务恢复成功,恢复后还需要业务验证人确认关键流程能够继续运行。
安全控制还要区分产品提供的手段与企业承担的管理责任。产品可能提供身份认证、权限配置、日志记录或备份接口,但账号审批、权限复核、日志查阅授权、备份介质管理和恢复演练仍需明确责任人。建议按“控制目标—产品能力—管理员配置—企业制度—验证证据”建立矩阵。华天动力OA项目中的日志覆盖范围、审计数据保存期限和备份责任,应以实际版本、部署方案及合同约定为准。
不能。审批过程与系统管理操作是不同类型的证据。
不意味着。服务器、数据库、系统更新、备份和故障响应仍要持续管理。
明确每项安全能力的系统配置、审批责任、日志记录和恢复操作责任,再据此形成验收与运维交接清单。


